Obsah článku (9)
Phishing je podvodná správa, ktorá sa vydáva za banku, e-shop, úrad alebo inú dôveryhodnú firmu a chce od vás prihlasovacie údaje, údaje z karty alebo osobné údaje. Najlepšie podvodné e-maily dnes vyzerajú presne ako tie pravé, preto nestačí sledovať logo a gramatiku. Naučíte sa tu skontrolovať e-mail na piatich miestach, rozlúštiť adresu odkazu a postupovať správne, ak ste už klikli.
Overené dňa 20. 10. 2026
Päť miest, kde e-mail prezradí podvod
Skôr než čokoľvek otvoríte, prejdite e-mail zhora nadol. Na každom z týchto miest hľadáte jednu konkrétnu vec.
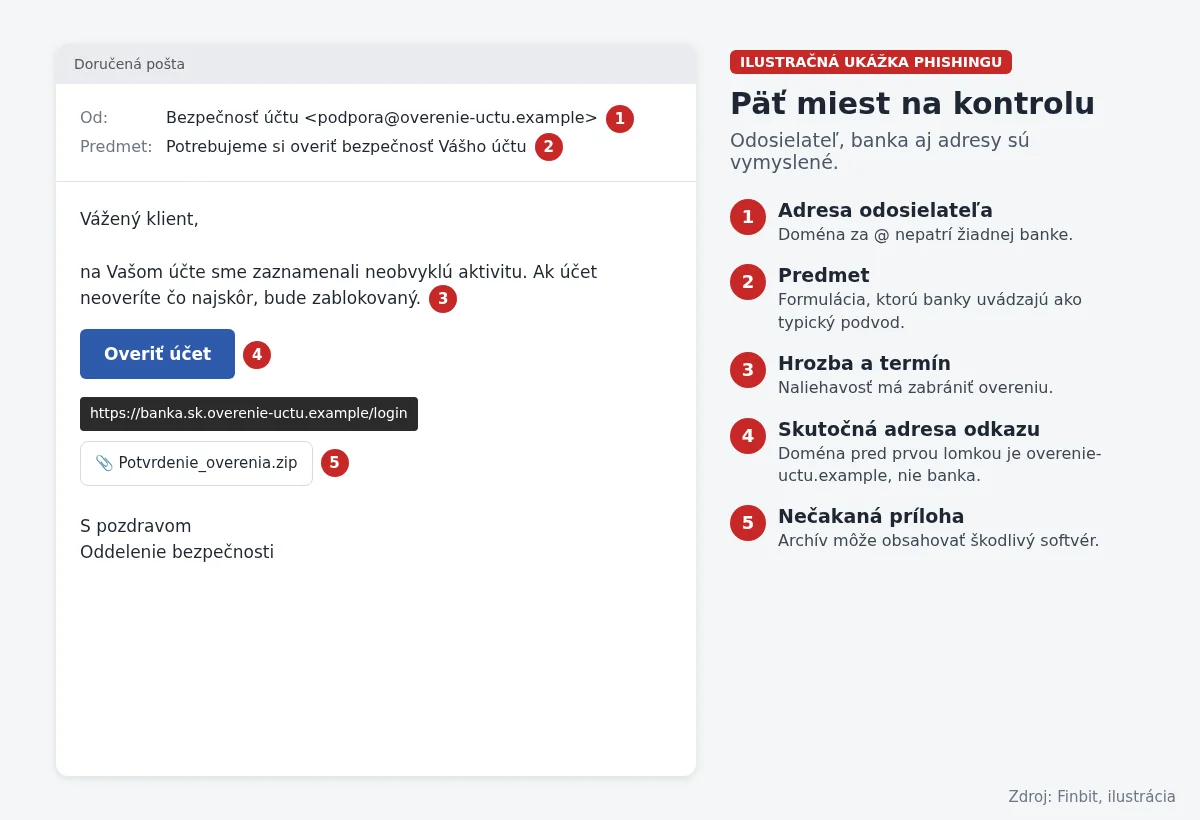
- Adresa odosielateľa. Nie meno, ale celá adresa za znakom @. E-mail z banky musí prísť z jej domény. Tatra banka napríklad uvádza, že jej e-maily končia na @tatrabanka.sk a odlišná adresa je hlavný znak podvodu.
- Predmet a prvá veta. Hľadajte naliehavosť: „váš účet bol ohrozený“, „vaša objednávka sa nedá splniť“. Takéto formulácie patria medzi typické znaky podvodu.
- Čo od vás chce. Kliknúť, prihlásiť sa, „overiť“ kartu alebo potvrdiť platbu. NBS pripomína, že vaša banka o vás všetky podstatné údaje pozná, takže ich od vás cez e-mail nepotrebuje.
- Adresa odkazu. Podržte prst na odkaze alebo naň v počítači nabehnite myšou a prečítajte si skutočnú adresu ešte pred kliknutím.
- Príloha. Nečakaná faktúra, „doklad“ alebo archív môže obsahovať škodlivý kód. Neotvárajte ju, kým si odosielateľa neoveríte iným kanálom.
Gramatické chyby a kostrbatý preklad sú stále signál, ich neprítomnosť však nič nedokazuje. Podvodné texty sú čoraz kvalitnejšie a podvodná stránka môže verne kopírovať dizajn skutočnej firmy.
Príde e-mail s predmetom „Potrebujeme si overiť bezpečnosť Vášho účtu“ a s tlačidlom na prihlásenie. Presne takúto formuláciu banky ukazujú ako príklad podvodného e-mailu. Odosielateľ nekončí na @tatrabanka.sk a odkaz vedie na stránku, ktorá pýta prihlasovacie údaje aj kód z Karty & Čítačky. Na nič nekliknete a do bankovníctva sa prihlásite cez aplikáciu, kde žiadne upozornenie nečaká.
Ako prečítať adresu odkazu
Podvodníci vedia skopírovať vzhľad akejkoľvek stránky. Nevedia ju však umiestniť na skutočnú adresu banky, a preto je adresa najspoľahlivejší test.
Rozhoduje časť tesne pred prvou lomkou, teda názov domény a koncovka. Všetko, čo je naľavo od nej, si útočník môže nastaviť ľubovoľne, takže meno banky alebo e-shopu na začiatku adresy nič neznamená.
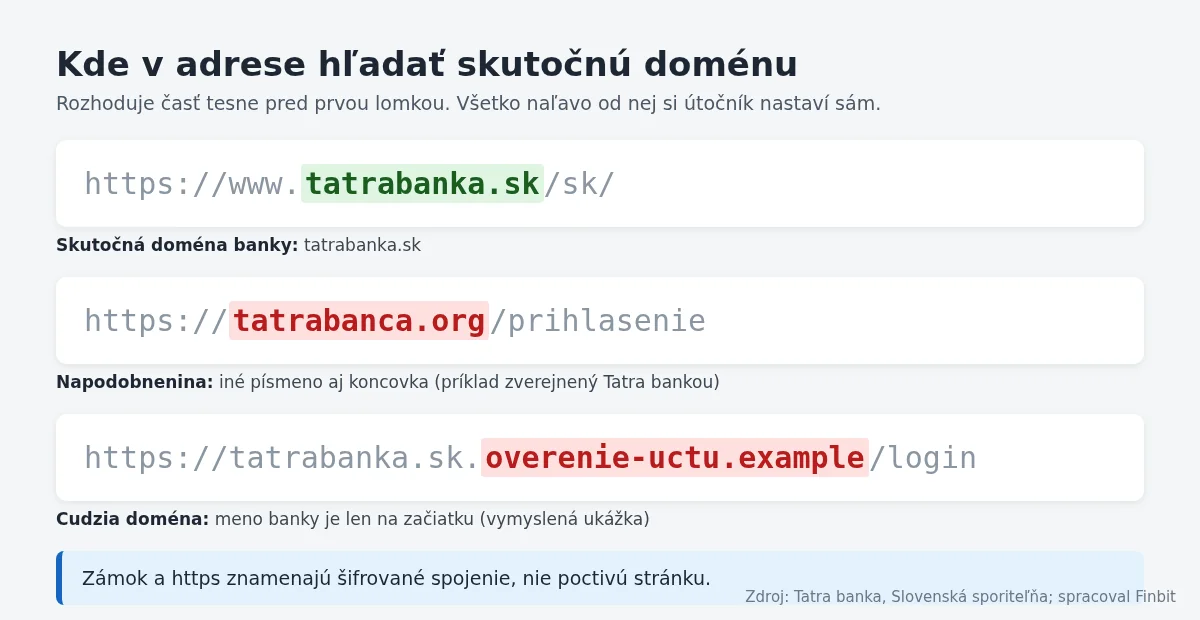
| Adresa v odkaze | Čo je skutočná doména | Hodnotenie |
|---|---|---|
| www.tatrabanka.sk/… | tatrabanka.sk | skutočná doména banky |
| mojatatrabanko.com | mojatatrabanko.com | napodobnenina, podvod |
| tatrabanca.org | tatrabanca.org | napodobnenina, podvod |
| tatrabanko.info | tatrabanko.info | napodobnenina, podvod |
| tatrabanka.sk.overenie-uctu.example | overenie-uctu.example | cudzia doména s menom banky na začiatku, podvod |
Prvé štyri riadky sú príklady, ktoré zverejnila Tatra banka. Posledný riadok ukazuje princíp na vymyslenej adrese s rezervovanou koncovkou .example.
Visiaci zámok a https:// znamenajú len šifrované spojenie, nie poctivú stránku. Pri bankovníctve môžete ísť ďalej a skontrolovať, komu bol certifikát vydaný. Slovenská sporiteľňa uvádza, že certifikáty pre spoločnosť Slovenská sporiteľňa, a.s., vydáva DigiCert Inc., a detail certifikátu zobrazíte kliknutím na ikonu zámku pri adrese.
Odkaz v e-maile zobrazuje text „Prihlásiť sa do bankovníctva“. Po nabehnutí myšou vidíte adresu tatrabanca.org. Doména sa od tatrabanka.sk líši písmenom aj koncovkou, takže ide o napodobneninu. E-mail vymažete a do bankovníctva sa prihlásite cez záložku, ktorú ste si uložili sami.
Čo podvodník urobí s vašimi údajmi
Pri phishingu nejde len o kartu. Každý typ údajov má pre podvodníka inú hodnotu, a tým sa líši aj riziko pre vás.
| Čo ste zadali | Na čo to podvodník použije |
|---|---|
| číslo karty, CVV, dátum platnosti | neoprávnené platby a nákupy na internete |
| prihlasovacie údaje k e-mailu alebo e-shopu | prístup k účtom, zmena hesiel, zbieranie ďalších údajov |
| meno, adresa, rodné číslo | krádež identity, podvodné zmluvy, pôžičky na vaše meno |
| prístup k e-mailovej schránke | rozosielanie ďalších podvodov vašim známym |
| kombinácia údajov | cielený útok šitý na vás |
Prehľad vychádza z varovania Slovenskej pošty. Pri bankových údajoch platí, že podvodníka limitujú len denné limity a zostatok na účte.
Samostatnou kapitolou je telefonát po e-maile. Ak ste na falošnej stránke nechali aj telefónne číslo, podvodník vám môže zavolať ako „pracovník banky“, ktorý rieši zabezpečenie účtu, a pýtať autorizačný kód z SMS. Tento kód potvrdzuje platbu, ktorú práve zadáva on.
Prihlásite sa na falošnej stránke svojho e-mailového poskytovateľa. Podvodník si v schránke zmení heslo a z vašej adresy rozošle známym prosbu o rýchlu pôžičku s odkazom na platbu. Známi správe veria, lebo prišla od vás. Preto pri prevzatí schránky upozorníte kontakty iným kanálom, napríklad telefonicky, ešte skôr, než začnú odpovedať.
Rozhodovacia tabuľka: overiť, ignorovať, alebo konať
Nie každý e-mail od banky či e-shopu je podvod. Rozhoduje to, čo od vás e-mail žiada.
| E-mail žiada | Čo urobiť |
|---|---|
| len informuje, bez odkazu na prihlásenie a bez prílohy | prečítať, prípadne overiť v aplikácii |
| prihlásiť sa cez odkaz do bankovníctva | neklikať, prihlásiť sa cez aplikáciu alebo vlastnú záložku |
| zadať údaje z karty na „overenie“ alebo „aktiváciu“ | podvod, vymazať a nahlásiť |
| potvrdiť prijatie peňazí, dedičstva alebo výhry | podvod, na prijatie peňazí stačí IBAN |
| otvoriť nečakanú prílohu | neotvárať, odosielateľa overiť telefonicky |
| zaplatiť na nový účet | overiť u odosielateľa na známom čísle a pri platbe sledovať overenie mena príjemcu |
Pri platbe na nový účet vás banka upozorní, ak sa meno príjemcu nezhoduje s majiteľom účtu. Čo znamenajú jednotlivé výsledky tohto overenia, vysvetľujeme v článku Okamžité platby a overenie príjemcu.
Príde e-mail, že „na účet Vám bola pridelená suma, overte si, či ste pôvodným príjemcom“. Ide o jednu z typických zámienok podvodníkov. Odkaz vedie na formulár s číslom karty. Peniaze nikdy neprijímate cez údaje z karty, preto e-mail vymažete a ak chcete mať istotu, pozriete si pohyby priamo v aplikácii banky.
Čo urobiť hneď teraz, ak ste klikli
Postup rozdeľte do troch fáz. Prvé minúty rozhodujú o peniazoch, ďalšie hodiny o tom, či podvodník udrží prístup k vašim účtom.
V prvých minútach
Toto urobte ešte predtým, než budete čokoľvek riešiť s kýmkoľvek iným.
- Zablokujte kartu, ak ste zadali jej údaje. V aplikácii banky to trvá pár sekúnd.
- Volajte banku, ak ste zadali prihlasovacie údaje do bankovníctva alebo vám prišiel kód 3D Secure či aktivačný kód, ktorý ste nečakali. Takéto kódy sú znakom, že podvodník práve platí alebo pridáva kartu do svojho zariadenia.
- Nikomu nediktujte kód, ani keď volá „banka“.
V ten istý deň
Keď je karta v bezpečí, zabezpečte prístupy a dôkazy.
- Zmeňte heslo, ktoré ste zadali, a všade, kde ste ho použili.
- Ak ste otvorili prílohu alebo niečo stiahli, heslá meňte z iného zariadenia.
- Uložte si e-mail, adresu stránky a snímky obrazovky. Správu nemažte, kým ju nenahlásite.
- Ak ste prišli o peniaze, podajte trestné oznámenie na polícii.
V ďalších dňoch
Phishing má často pokračovanie, ktoré príde až po čase.
- Sledujte pohyby na účte a notifikácie z banky.
- Ak ste zadali rodné číslo, počítajte s pokusmi o zneužitie identity a buďte opatrní pri ďalších telefonátoch.
- Podvodný e-mail pošlite centru SK-CERT na [email protected].
Všeobecný postup Národnej banky Slovenska má štyri kroky: banka, prístupy, polícia, dôkazy. Kontakty na všetky inštitúcie aj postup pri iných typoch podvodov nájdete v prehľade Podvod cez SMS, e-mail či telefón.
Chyby, ktoré phishing premenia na škodu
Kliknutie samo osebe ešte nie je škoda. Tú spôsobí až niektorý z týchto krokov.
- Prihlásenie cez odkaz „pre istotu“. Kontrolu účtu robte len cez aplikáciu alebo adresu, ktorú si napíšete sami.
- Dôvera v zámok v prehliadači. Šifrované spojenie má aj podvodná stránka.
- Rovnaké heslo na viacerých miestach. Jedno zadané heslo potom otvorí aj ostatné účty.
- Overovanie na kontakte z e-mailu. Telefónne číslo alebo odkaz v správe od cudzích odosielateľov vedie k podvodníkovi.
- Otvorenie nečakanej prílohy. Škodlivý softvér môže odosielať citlivé údaje aj bez vášho vedomia.
- Mlčanie pred známymi. Pri prevzatí schránky sú ďalšie obete vaše kontakty.
Ako si nastaviť ochranu raz a dobre
Proti phishingu najspoľahlivejšie fungujú návyky a nastavenia, nie vaša pozornosť v kritickej chvíli. Tieto kroky stačí urobiť raz.
- Bankovníctvo otvárajte len cez aplikáciu alebo záložku, nikdy cez odkaz zo správy.
- Pre každú službu používajte iné heslo a všade, kde sa dá, zapnite dvojstupňové overenie.
- Zapnite si notifikácie banky a čítajte ich. Nečakaný kód je signál na zablokovanie karty.
- Ponechajte zapnutý filter nevyžiadanej pošty od poskytovateľa e-mailu a aktualizovaný antivírus.
- Ak si nie ste istí, kontaktujte firmu sami cez číslo z výpisu, oficiálneho webu alebo zo zadnej strany karty, ako odporúča SK-CERT.
E-maily v mene finančnej správy, ktoré sľubujú preplatok za daňové priznanie, sú samostatná vlna podvodov. Rozoberáme ich v prehľade aktuálnych podvodov, pravidlá rozpoznania z tohto článku však platia aj na ne.
Ako vyzeral nedávny podvod v mene úradu, ukazuje správa falošná stránka Sociálnej poisťovne.
Časté otázky
Krátke odpovede na otázky, ktoré si ľudia po podozrivom e-maile zvyčajne kladú ako prvé. Pri akejkoľvek strate peňazí začnite bankou.
Stačí otvoriť phishingový e-mail, aby sa niečo stalo?
Riziko vzniká kliknutím na odkaz, zadaním údajov alebo otvorením prílohy. Slovenská sporiteľňa pri nevyžiadanej pošte odporúča neodpovedať a správu radšej vymazať bez prečítania.
Ako zistím, kam odkaz naozaj vedie?
V počítači naň nabehnite myšou, v mobile podržte prst na odkaze. Rozhoduje doména tesne pred prvou lomkou, napríklad tatrabanka.sk, nie text na začiatku adresy.
Je stránka so zámkom a https bezpečná?
Nie nevyhnutne. Zámok znamená len šifrované spojenie. Pri banke si môžete overiť, komu bol certifikát vydaný, napríklad certifikáty Slovenskej sporiteľne vydáva DigiCert Inc.
Zadal som heslo na falošnej stránke. Stačí ho zmeniť?
Zmeňte ho hneď a aj všade, kde ste ho používali. Ak išlo o bankovníctvo, kontaktujte banku, a ak ste niečo stiahli, meňte heslá z iného zariadenia.
Kam nahlásiť phishingový e-mail?
Na [email protected] alebo cez formulár Nahlásiť incident na webe SK-CERT. Ak e-mail zneužíva vašu banku, dajte vedieť aj jej.
Môže prísť phishing aj z adresy, ktorú poznám?
Áno. Ak podvodník získa prístup k schránke vášho známeho, môže z nej rozosielať ďalšie podvody. Nezvyčajnú prosbu o peniaze si preto overte telefonicky.
Zdroje
Pri príprave článku sme vychádzali z týchto zdrojov, ktoré sme overili 20. 10. 2026.
- SK-CERT: Škodlivý e-mail: www.sk-cert.sk
- SK-CERT: Chráňte sa pred smishingom: www.sk-cert.sk
- SK-CERT: Nahlásiť incident: www.sk-cert.sk
- Národná banka Slovenska: Pozor na podvody!: nbs.sk
- Tatra banka: Váš účet je (vraj) v ohrození: www.tatrabanka.sk
- Slovenská sporiteľňa: Čo vám hrozí: phishing, pharming, vishing: www.slsp.sk
- Slovenská pošta: Varovania pred podvodmi: www.posta.sk